网络信息安全
上一节
下一节
1.防病毒技术
计算机病毒是一种人为编制,具有破坏性的计算机程序。
计算机病毒的特点:
传染性:具有自我复制能力
潜伏性:感染后并不马上爆发
破坏性:破坏文件、窃取私密信息等
隐蔽性:进行伪装,不易识别
防范病毒的措施:
定期对重要的数据进行备份
及时修补操作系统的漏洞
安装杀毒软件并经常进行升级
设置复杂的用户密码
不要随意打开陌生的邮件
2.数据加密技术
数据加密的思想是通过变换信息的表示形式来伪装需要保护的敏感信息。
目的:
即使被窃取,也能保证数据安全.
数据加密的一般过程:
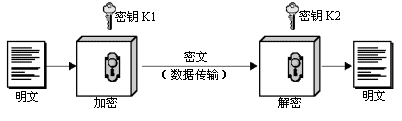
在密码学中根据密钥使用方式不同,将加密技术分为对称密码体系(传统密码体系)和非对称密码体系(公钥密码体系)。
对称密钥加密方法:
加密和解密时所使用的密钥是相同。
密钥必须是保密的。
非对称密钥加密方法—公钥加密:
加密和解密时所使用的密钥是不同的
加密密钥是公开的,解密的密钥是保密的
3.数字签名技术
数字签名就是通过某种特殊的算法在一个电子文档的后面加上一个简短的,独特的字符串,其他人可以根据这个字符串来验证电子文档的真实性和完整性。
数字签名能够实现三个作用:
信息的完整性
信源的确认
不可抵赖性
4.数字证书技术
数字证书就是标志网络用户身份信息的一个数据文件,相当于用户在网络中的身份证。
数字证书是由权威公正的第三方机构即CA中心签发
数字证书的用途:发送安全电子邮件、访问安全站点、网上证券、网上购物、网上缴费等网上安全事务处理和安全电子交易活动。
5.防火墙技术
防火墙是指隔离在本地网络与外界网络之间的一道防御系统
防火墙实际上是一种访问控制技术,是一类防范措施的总称,不是一个单独的计算机程序或设备
防火墙必须满足两个基本需求:一是保证内部网的安全性;二是保证内部网和外部网的联通性
防火墙的局限性:不能阻止来自内部网络的攻击